Un chat para tu gente. Un sistema operativo para tu IA.
MadeForPrivacy funciona como stack de Docker en tu infraestructura. Los agentes trabajan como pipelines de herramientas, cada agente dentro de una zona de datos y cada ejecución trazable; y tus sistemas están conectados directamente, sin copiar y pegar.
Cómo se ejecuta una solicitud
Del clic en el cliente a un resultado trazable.
Nada de una ventana de chat que consulta un modelo en cualquier parte: cada solicitud es un trabajo que recorre un pipeline definido. Por eso, después está claro qué se ejecutó, dónde estuvieron los datos y cuánto costó.
Solicitud en el cliente
Eliges un agente, escribes tu pregunta y adjuntas archivos, o Neva delega en el especialista adecuado.
prompt + fileUn trabajo, no una llamada inmediata
El núcleo crea un trabajo persistente. Un worker lo procesa, con prioridades, cancelación y reanudación.
job-schedulerPipeline con maletín
Las herramientas se ejecutan paso a paso y pasan ítems estructurados: documentos, campos, validaciones. Ningún paso ve más de lo que necesita.
document → extract → chatServicio de IA acorde a la zona
Un paso solo usa servicios que cumplan como mínimo la zona de datos de su agente. Lo local se queda en local, garantizado técnicamente.
local → dsgvo → unprotectedResultado + seguimiento
La respuesta aparece en directo en la conversación. Los pasos, tokens, costes y errores de cada ejecución quedan en el registro de ejecuciones.
0,01 € · 3 pasos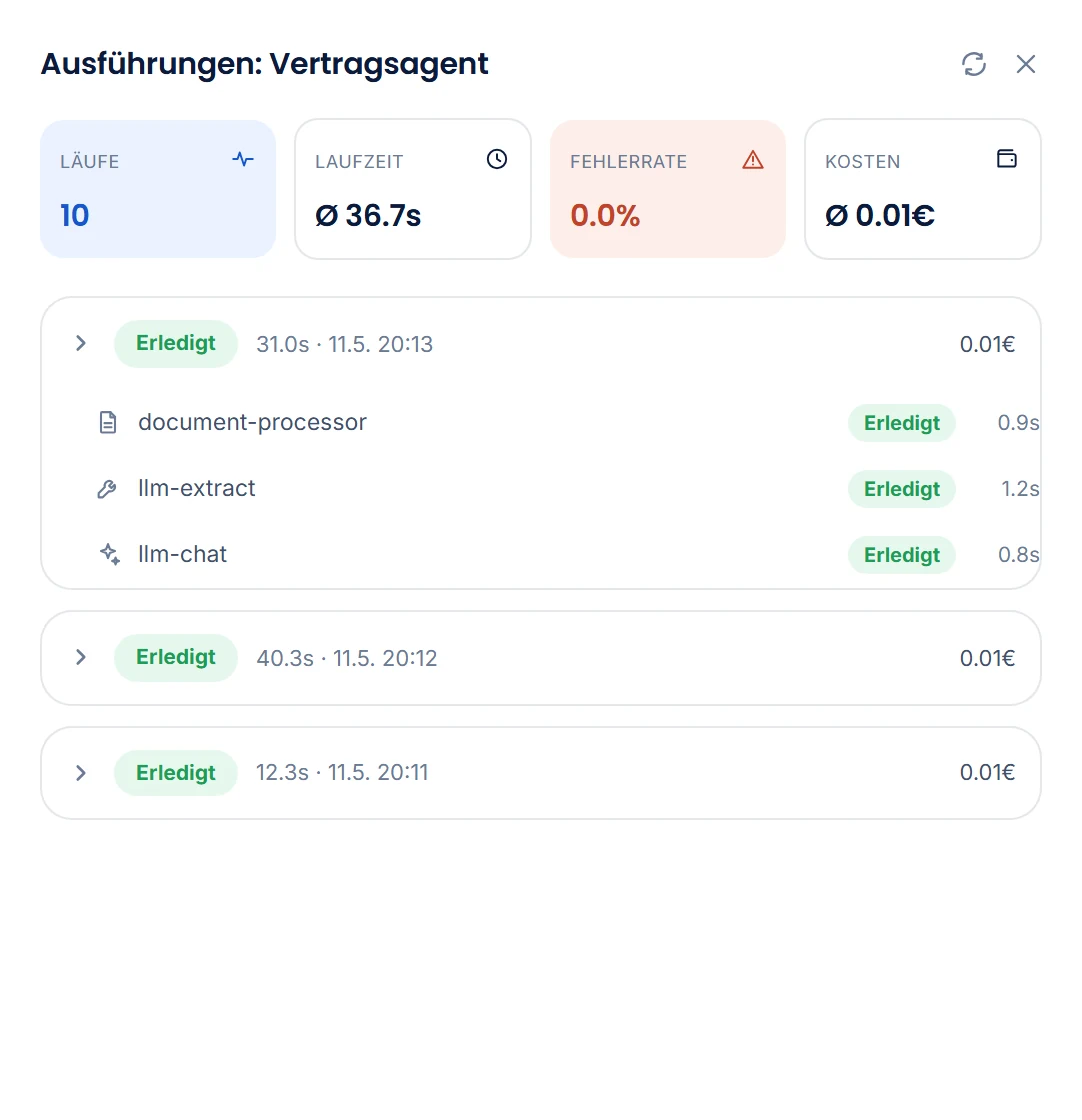
Los componentes
Todo lo que necesitas para usar la IA en producción, en una sola plataforma.
Cada componente tiene su propia página con detalles. Juntos forman el sistema que permite que los agentes funcionen de forma segura, trazable y económica.
Protección de datos y zonas de datos
Tres zonas definen qué datos pueden ir adónde. Agente, herramienta y servicio de IA tienen asignada una zona, y la plataforma comprueba cada combinación.
Ver protección de datos →Agentes y pipelines
Agentes listos para facturas, pedidos, correos y soporte. Cada uno es un pipeline de herramientas que adaptas o creas de nuevo en el cliente.
Ver los agentes →Neva, la asistente personal
Un único punto de entrada para todo: Neva entiende tu petición, delega en especialistas y recuerda lo que te importa, por separado para cada persona.
Más en la página de agentesKnowledge y memoria
RAGFlow permite buscar en archivos y documentos, con indicación de las fuentes. Los conjuntos de datos están vinculados a grupos de AD; la memoria de Neva, a cada persona.
Ver Knowledge →Integración
Herramientas de API y SQL, interfaces de archivos, Microsoft 365, correo: los agentes trabajan directamente en tus sistemas, no al margen de ellos.
Ver integración →Cliente
Aplicación de escritorio y navegador. Archivos con arrastrar y soltar, resultados como ítems estructurados, ajustes y operación en la misma ventana.
Ver el cliente →Handbooks
Colecciones de documentos versionadas con Git, con permisos de lectura y escritura por grupo: para gestión de calidad, procesos y notas personales que los agentes leen y mantienen.
Ver los Handbooks →Automatización
Los workers programados detectan entradas nuevas (tickets, pedidos, correos) e inician agentes automáticamente, sin necesidad de chat.
Ver la automatización →Operación y seguridad
Hecho para equipos de TI que quieren dormir tranquilos.
Un stack de Docker, servicios bien delimitados, secretos en el vault, comunicación cifrada y una vista de estado que te dice qué pasa antes de que alguien llame.
Docker Compose
Núcleo, base de datos, caché, almacenamiento de relay, RAGFlow, proxy inverso: todo en contenedores, actualizaciones por etiqueta de imagen. Variante con GPU para modelos locales.
Vault para secretos
Las contraseñas y las claves de API nunca aparecen en archivos de configuración. Los campos llevan una referencia y HashiCorp Vault entrega el valor en tiempo de ejecución.
Cifrado entre servicios
Una autoridad de certificación interna (Vault PKI) emite los certificados; los servicios se comunican mediante mTLS. Los datos voluminosos viajan cifrados a través del Item Relay.
Tu directorio, tus grupos
Inicio de sesión mediante LDAP, Active Directory con Kerberos SSO u OAuth (p. ej., Entra ID). Las autorizaciones para agentes, Knowledge y Handbooks se gestionan con grupos de AD.
Copia de seguridad y restauración
Configuración, datos, licencias y entradas del vault en una copia de seguridad cifrada, para migraciones y emergencias.
Estado, uso, registros
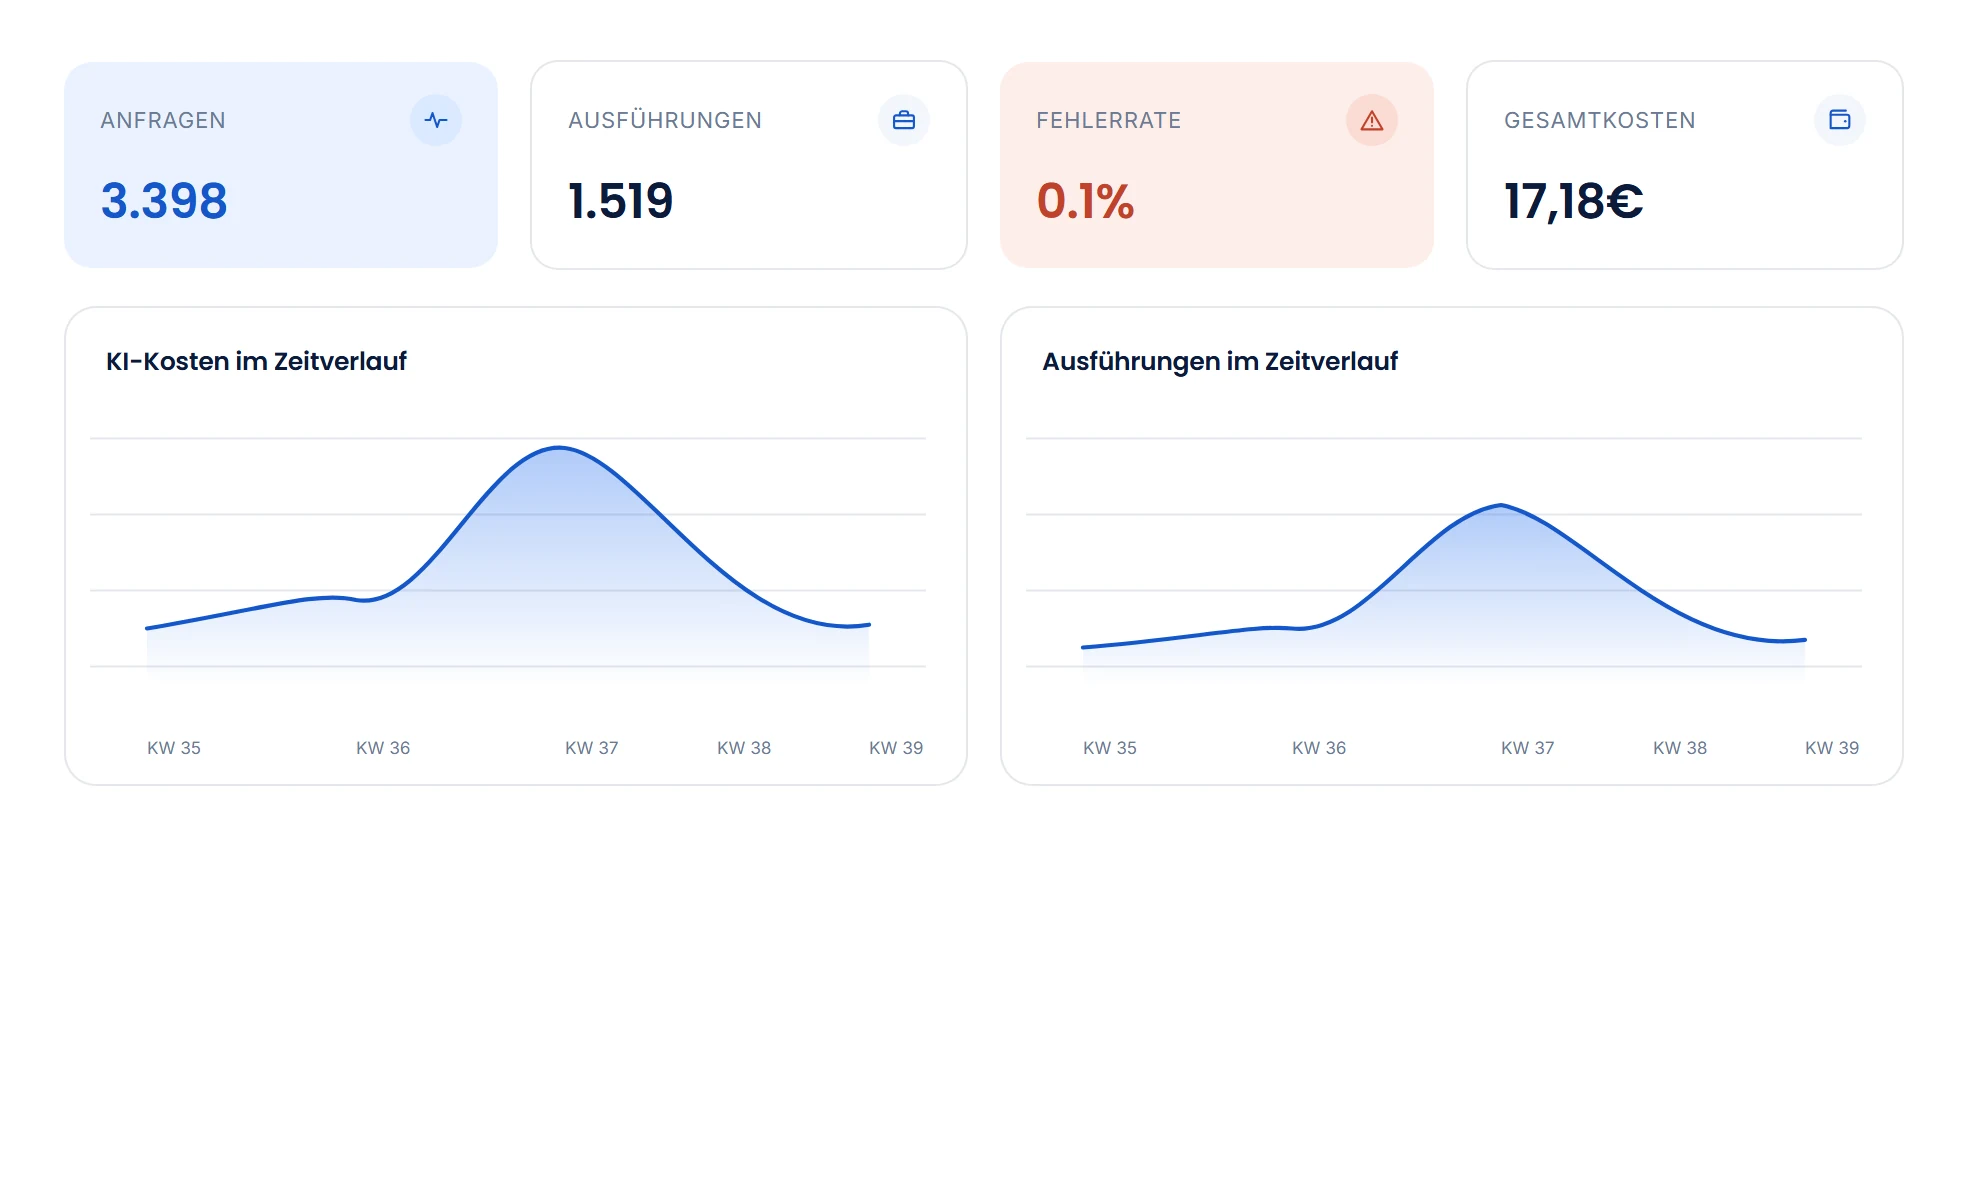
Estado de los componentes y últimos errores de un vistazo; solicitudes, tokens y costes a lo largo del tiempo; historial de cambios y registros de auditoría como prueba.
Control de costes
Límites por grupo.
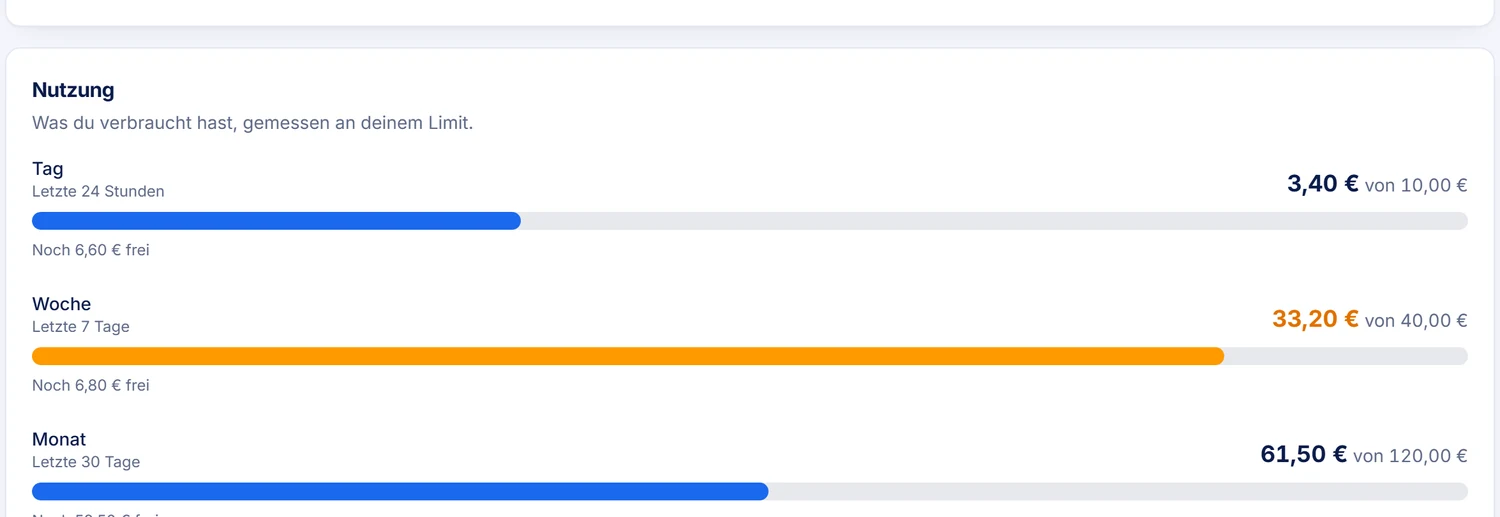
Los administradores fijan por grupo límites en euros para el día, la semana laboral y el mes. Si alguien pertenece a varios grupos, para cada periodo se aplica el límite más bajo. En el cliente cada persona ve su consumo como una barra por periodo; a partir del 80 % se vuelve amarilla y al alcanzar el límite, roja.
Infraestructura
Funciona donde tus datos deben estar.
La plataforma siempre es autoalojada: en tus servidores o en tu propia nube. Qué servicios de IA puede usar lo decide la zona de datos, no el proveedor.
Todo en tus instalaciones
Solo localPara entornos en los que nada sale de la red: GPU propia, modelos locales con Ollama, todos los servicios en tus instalaciones.
- No hace falta ningún servicio de IA externo
- Posible sin conexión a la red (air-gapped)
- Ideal para contratos, personal y asuntos internos
Nube propia
Conforme al RGPDEl stack funciona en tu cuenta de nube (p. ej. Azure EU); los servicios autorizados como Azure OpenAI EU pueden trabajar en la zona correspondiente.
- Tokens facturados directamente por el proveedor
- La opción estándar para datos de clientes y pedidos
- Escala sin hardware propio
Híbrido
Zonas combinadasEl caso más frecuente: modelos locales para los pasos sensibles y servicios en la nube para el resto, definido por agente y por paso.
- Un agente, servicios de varias zonas
- Cambiar de servicio sin rehacer nada
- Costes y protección de datos, controlables por separado
Preguntas frecuentes
Lo que los responsables de TI preguntan primero.
¿Podemos operar MadeForPrivacy íntegramente en nuestras instalaciones?
Sí. MadeForPrivacy funciona como stack de Docker en tus propios servidores. Con modelos locales mediante Ollama y GPU propia, la plataforma no necesita ningún servicio de IA externo, y también es posible operar sin conexión a internet (air-gapped). Como alternativa, el stack funciona en tu propia cuenta de nube; qué servicios de IA pueden ser externos lo definen las zonas de datos.
¿Qué son las zonas de datos?
Una zona de datos define qué servicios de IA puede usar un agente. Solo local: procesamiento exclusivamente en tu infraestructura. Conforme al RGPD: solo servicios autorizados para ello. Sin protección: contenido público, cualquier servicio. Cada paso solo usa servicios que cumplan como mínimo la zona de su agente; cuáles entran en consideración, lo defines tú por paso. Si ninguno encaja, la ejecución se detiene con un aviso. Además, hacia fuera solo sale lo que un paso necesita: cada paso ve únicamente los datos de los tipos de entrada que defines para él, no toda la conversación. Cada ejecución de agente, paso de herramienta y llamada a la IA se registra con servicio, tokens y costes y puede consultarse en el área de administración.
¿Qué modelos de IA podemos usar?
Modelos locales con Ollama o Hugging Face, Azure OpenAI, OpenAI y cualquier servicio con interfaz compatible con OpenAI. Autorizas cada servicio para una zona de datos y lo eliges por paso del pipeline: los pasos sencillos, con modelos pequeños o locales; los exigentes, donde merece la pena.
¿Funciona el inicio de sesión con nuestro Active Directory y Kerberos?
Sí. El cliente de escritorio inicia tu sesión en el dominio mediante Kerberos SSO, sin pedirte contraseña, y los grupos vienen directamente de Active Directory. Como alternativa hay LDAP, Entra ID y otros proveedores OAuth/OIDC; el inicio de sesión es modular y se pueden conectar otros servicios como RADIUS. Las autorizaciones para agentes, Knowledge y Handbooks se gestionan con tus grupos de AD.
¿Cómo se licencia MadeForPrivacy?
Por servidor, 399 € al mes con soporte básico incluido (actualizaciones y soporte por tickets); por usuario, 10 €; por administrador, 5 € de suplemento sobre la licencia de usuario. Todos los precios son netos, más IVA. El número de servicios de IA que conectes no está limitado; los costes de tokens de proveedores externos los liquidas directamente con el proveedor y los modelos locales no cuestan tokens. Los agentes de proceso están disponibles como licencia por volumen bajo petición.
¿Cómo busca MadeForPrivacy en nuestros documentos?
Mediante RAGFlow, un motor de conocimiento de código abierto que funciona como contenedor en tu stack de MadeForPrivacy. Lee PDF, archivos de Office y escaneos con reconocimiento de maquetación y tablas, y encuentra pasajes mediante búsqueda por palabras clave y vectorial. Las respuestas basadas en tu conocimiento indican sus fuentes. El acceso se controla por fuente de Knowledge mediante grupos: quien no tiene permiso para una fuente tampoco obtiene su contenido a través de la IA.
¿Entrena MadeForPrivacy modelos de IA con nuestros datos?
No. El conocimiento de la empresa no se usa para entrenar ningún modelo: se indexa y se envía como extracto junto con la solicitud. Una llamada a la IA solo recibe los campos que necesita su paso. Tu instalación usa los servicios de IA externos como encargados del tratamiento; los contratos correspondientes los acuerdas tú con el proveedor.
¿Cuánto trabajo supone para nuestro departamento de TI?
MadeForPrivacy es un stack de Docker Compose: núcleo, base de datos, caché, almacenamiento de relay, RAGFlow y proxy inverso en contenedores, con actualizaciones por etiqueta de imagen. Los secretos están en HashiCorp Vault, los servicios se comunican mediante mTLS y el almacenamiento de relay está cifrado. El soporte básico incluido en el precio del servidor cubre las actualizaciones y el soporte por tickets.
Demo en vivo
Mira cómo funcionaría en tu empresa.
En una breve reunión te mostramos la plataforma en directo, con tu caso de uso, tus sistemas y la zona de datos adecuada.