Datenschutz ist hier Architektur, nicht Absichtserklärung.
Jede Information gehört in eine von drei Datenzonen. Agent, Tool und KI-Dienst tragen eine Zone – und MadeForPrivacy prüft jede Kombination technisch, bevor ein Byte dein Haus verlässt. Nicht als Klausel im Vertrag, sondern als Regel im Code.
Kurz erklärt
Wohin dürfen deine Daten, wenn du KI nutzt?
Transkript des Videos
Hallo, ich bin Neva, deine persönliche Assistentin. Heute zeige ich dir, wie MadeForPrivacy entscheidet, wohin deine Daten gehen dürfen.
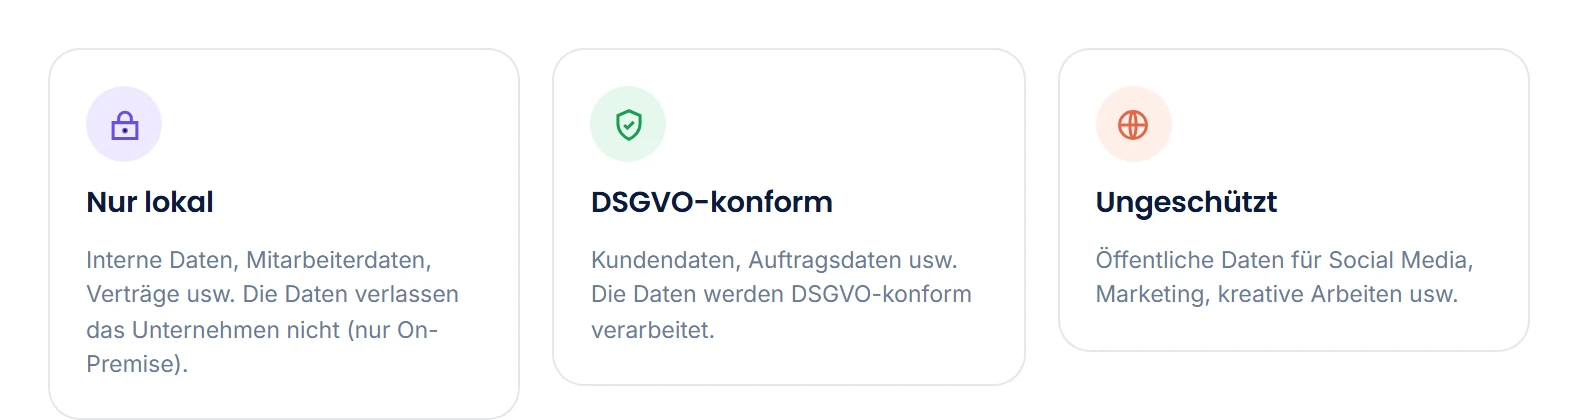
Dafür gibt es drei Datenzonen. Nur lokal: Die Daten verlassen dein Unternehmen nicht. DSGVO-konform: für Kunden- und Auftragsdaten. Und Ungeschützt: für Öffentliches, etwa Marketingtexte.
Jeder Agent läuft in genau einer Zone. Vor jedem Lauf prüft MadeForPrivacy, ob jedes Modell und jeder Dienst im Agenten zu dieser Zone passt.
Passt ein Dienst nicht, wird er nicht genutzt. Und gibt es keinen passenden, läuft der Agent gar nicht erst.
Und bei mir? Da wählst du die Zone selbst, direkt neben dem Eingabefeld. Ich gebe Aufgaben dann nur an Agenten weiter, die dazu passen.
So entscheidest du, wohin deine Daten gehen. Und MadeForPrivacy sorgt dafür, dass es dabei bleibt.
Die Zonenregel
Ein Schritt nutzt nur, was mindestens die Zone seines Agenten erfüllt.
Zonen sind geordnet: Nur lokal ist strenger als DSGVO-konform, DSGVO-konform strenger als Ungeschützt. Ein Agent in einer Zone kann Dienste aus derselben oder einer strengeren Zone nutzen – nie aus einer offeneren. Passt kein Dienst, läuft der Schritt nicht.
| Agent läuft in | darf Dienst aus „Nur lokal“ | „DSGVO-konform“ | „Ungeschützt“ |
|---|---|---|---|
| Nur lokal | ✓ | ✕ | ✕ |
| DSGVO-konform | ✓ | ✓ | ✕ |
| Ungeschützt | ✓ | ✓ | ✓ |
Dieselbe Regel gilt für Neva und die dynamische Agentenauswahl: Die Datenzone, die du per Badge wählst, bestimmt, welche Spezialisten überhaupt in Frage kommen.
Was dein Haus verlässt
So wenig wie möglich – und nie unbemerkt.
Ein KI-Aufruf bekommt nicht „das Dokument“, sondern den Ausschnitt, den der Schritt braucht. Was rausgeht, entscheidet die Pipeline; wohin, entscheidet die Zone; dass es passiert ist, steht im Tracker. Ein Recherche-Agent ist wegen der Websuche „Ungeschützt“; sein Zusammenfassungs-Schritt nutzt trotzdem nur einen DSGVO-konformen Dienst, weil seine Dienstliste nur diesen enthält.
- Datensparsam per KonstruktionTools geben strukturierte Items weiter; ein Modell sieht nur die Felder seines Schritts, nicht den ganzen Aktenkoffer.
- Zonenbasiertes RoutingLokale Modelle für sensible Schritte, freigegebene Cloud-Dienste für den Rest. Die Zone gilt für den ganzen Agenten und setzt die Grenze. Pro Schritt legst du fest, welche Dienste innerhalb dieser Grenze in Frage kommen – ein Schritt kann strenger arbeiten als sein Agent, nie offener.
- Protokolliert pro LaufJeder Schritt, jeder Dienst, jede Anfrage mit Zeitstempel, Tokens und Ergebnis – nachvollziehbar für Betrieb und Nachweis.
- Kein Training mit deinen DatenDeine Installation nutzt Dienste als Verarbeiter; welche Verträge dahinterstehen, legst du mit dem Anbieter fest.
Privacy Mode
Das Modell liest [Person 1]. Du liest den echten Namen.
Im Privacy Mode ersetzt der Client Namen, Kontaktdaten, Kontonummern, Schlüssel und ähnliche Angaben durch Platzhalter, bevor eine Nachricht dein Gerät verlässt. Die Antwort übersetzt er zurück, bevor du sie liest. Die Funktion gehört zum Client und steht dir in jeder Unterhaltung zur Verfügung.
Schreib Anna Keller an a.keller@example.de, dass die Rate von DE89 3704 0044 0532 0130 00 am Freitag abgebucht wird.
Schreib [Person 1] an [Mail 1], dass die Rate von [IBAN 1] am Freitag abgebucht wird.
[Person 1]Erkannt in der ZoneDSGVO-konform, die Rate wird am Freitag vom Konto DE89 3704 0044 0532 0130 00Geschützter WertDas Modell hat diesen Wert nie gesehen, nur den Platzhalter [IBAN 1]Erkannt in der ZoneNur lokal abgebucht.Muster erkennt der Client selbst
Direkt auf deinem Gerät, auch offline und ohne Agenten, findet der Client Mail-Adressen, Telefonnummern, IBANs mit gültiger Prüfsumme, Kreditkartennummern, Steuer- und Umsatzsteuer-IDs, bekannte Formate von API-Schlüsseln und Tokens, private Schlüssel, Zugangsdaten in URLs und zufällig aussehende Zeichenfolgen. Geheimnisse bekommen einen eigenen Platzhalter wie [Schlüssel 1] und stehen in der Liste maskiert, bis du sie anklickst.
Namen und Firmen findet ein Agent
Personen, Anschriften, Firmen und andere Angaben ohne festes Muster erkennt ein Agent in MadeForPrivacy; Mail-Adressen, Telefonnummern und IBANs prüft er zusätzlich. Du konfigurierst ihn wie jeden anderen Agenten. Arbeitet der Agent deiner Unterhaltung in einer offeneren Datenzone als dieser Erkennungsagent, startest du die Erkennung über ein Schild-Symbol neben dem Eingabefeld.
Kein Eintrag ohne deinen Klick
„Vorschläge übernehmen“ nimmt alle gefundenen Angaben mit ihrem Typ in die Liste auf, „Auswahl übernehmen“ einen Text, den du selbst markiert hast. Von allein wandert nichts auf die Liste. Dein Eingabefeld zeigt weiter den echten Text und markiert, was beim Senden ersetzt wird und was noch fehlt. Der Client ersetzt erst beim Senden.
Die Liste bleibt auf deinem Gerät
Jede Unterhaltung hat ihre eigene Ersetzungsliste. Sie liegt nur im Client und geht weder an einen Agenten noch an den Server. Bei jedem Senden ersetzt der Client die Originale, auch im bisherigen Verlauf und unabhängig von der Datenzone. In der Antwort stehen wieder die echten Werte; fährst du mit der Maus darüber, siehst du den Platzhalter, den das Modell bekommen hat, und die Datenzone, in der der Wert erkannt wurde.
Eine letzte Prüfung vor dem Senden
Kurz bevor eine Nachricht dein Gerät verlässt, prüft der Client den Text noch einmal lokal. Stehen eindeutige Funde nicht auf der Liste, etwa Schlüssel, Nummern mit gültiger Prüfsumme, Kontaktdaten oder Schreibvarianten eines Listeneintrags, fragt er nach. Du wählst „Übernehmen und senden“, „Trotzdem senden“ oder „Zurück“.
Einträge für alle Unterhaltungen
Deinen eigenen Namen oder interne Kennungen trägst du einmal in den Einstellungen ein. Diese Einträge gelten automatisch in jeder Unterhaltung, deren Agent in einer offeneren Datenzone arbeitet als der, in der du den Eintrag geschützt hast, und sie laufen nicht ab. Einträge einer Unterhaltung löscht der Client nach der Aufbewahrungsfrist, gerechnet ab der letzten Verwendung.
Die Datenzonen legen fest, welcher Dienst eine Nachricht sehen darf. Der Privacy Mode bestimmt zusätzlich, was er darin zu sehen bekommt, nämlich Platzhalter statt der Originale. Platzhalter liest du selbst nur in der Ersetzungsliste und im Hinweis zu einem geschützten Wert.
Keine Erkennung findet alles. Deshalb zeigt dir der Client vor dem Senden, was er ersetzt, und du ergänzt Fehlendes selbst. Anhänge ersetzt er nicht; schickst du eine Datei mit, weist er dich darauf hin.
Sicherheit im Betrieb
Verschlüsselt, getrennt, nachweisbar.
Datenzonen regeln den Datenfluss. Darunter liegt die Technik, die auch ohne KI gelten würde: Geheimnisse im Vault, verschlüsselte Kommunikation, Audit-Logs, nichts Unverschlüsseltes auf Arbeitsplatzrechnern.
Geheimnisse im Vault
Passwörter, API-Keys und Bind-Credentials stehen nie in Konfigurationsdateien – nur Referenzen, aufgelöst aus HashiCorp Vault.
mTLS zwischen den Diensten
Eine interne Zertifizierungsstelle stellt Zertifikate aus; Core, Datenbank, Cache und Worker sprechen verschlüsselt miteinander.
Item-Relay verschlüsselt
Große Nutzdaten zwischen Client, Server und Workern liegen AES-256-GCM-verschlüsselt und mit Ablaufzeit im Relay-Speicher.
Client ohne Datenrest
Der Desktop-Client hält entschlüsselte Daten nur im Arbeitsspeicher; dauerhaft gespeichert wird in einem verschlüsselten Vault pro Benutzer.
Audit-Logs & Änderungshistorie
Wer hat wann welchen Agenten ausgeführt, welche Einstellung geändert? Logs und Historie beantworten das – ohne Anwendungsprotokolle zu lesen.
Backups verschlüsselt
Konfiguration, Daten, Lizenzen und Vault-Einträge als verschlüsseltes Backup, für Wiederherstellung und Migration.
Ehrlich gesagt
Technik ersetzt keine Verantwortung.
Datenzonen sind Produktkontrollen – keine Rechtsberatung
MadeForPrivacy setzt Datenhandhabungsregeln technisch durch und macht sie nachweisbar. Was es nicht leisten kann: Auftragsverarbeitungsverträge mit KI-Anbietern schließen, Aufbewahrungs- und Löschfristen festlegen oder die Rechtsgrundlage für eine Verarbeitung liefern. Das bleibt Sache deiner Organisation – wir helfen bei der Einrichtung so, dass die Zonen zu deinen Vorgaben passen, und liefern die Nachweise aus dem Betrieb.
Für deinen Datenschutzbeauftragten
Das Datenschutz- und Betriebskonzept.
Rollen, Datenflüsse, Speicherorte, Fristen, Löschkonzept, Betroffenenrechte, technische und organisatorische Maßnahmen und Restrisiken in einem Dokument. Zitierfähig, mit Stand.
Online lesen oder als PDF ablegen
Das Dokument liegt als Webseite mit Sprungmarken und als PDF mit Stand im Dateinamen vor. Beide Ausgaben haben denselben Inhalt (Stand 19.10.2026).
- Du betreibst, du bist verantwortlich. MadeForPrivacy läuft auf deinem Server oder in deiner Cloud. NeckarByte hat im Standardbetrieb keinen Zugriff auf deine Instanz.
- Datenzonen sind Technik. Ein Agent darf nur Dienste seiner eigenen oder einer strengeren Zone aufrufen; passt kein Dienst, läuft der Schritt nicht.
- Der Server hält keine Gespräche. Konversationen liegen im Client. Große Nutzdaten liegen verschlüsselt und mit Ablaufzeit im Item-Relay.
- Auch die Restrisiken stehen drin. Mit Minderung, damit deine Entscheidung auf dem ganzen Bild beruht.
Live-Demo
Welche Daten dürfen bei dir wohin?
In einem kurzen Termin ordnen wir deine Anwendungsfälle den Zonen zu und zeigen, wie die Regeln im Client und im Tracker sichtbar werden.