Ein Chat für deine Leute. Ein Betriebssystem für deine KI.
MadeForPrivacy läuft als Docker-Stack auf deiner Infrastruktur. Agenten arbeiten als Tool-Pipelines, jeder Agent in einer Datenzone, jede Ausführung nachvollziehbar – und deine Systeme sind direkt angebunden statt per Copy & Paste.
So läuft eine Anfrage
Vom Klick im Client bis zum nachvollziehbaren Ergebnis.
Kein Chat-Fenster, das irgendwo ein Modell fragt: Jede Anfrage ist ein Job, der eine definierte Pipeline durchläuft. Deshalb ist hinterher klar, was gelaufen ist, wo Daten waren und was es gekostet hat.
Anfrage im Client
Du wählst einen Agenten, schreibst deine Frage und hängst Dateien an – oder Neva delegiert an den passenden Spezialisten.
prompt + fileJob statt Sofort-Aufruf
Der Core legt einen dauerhaften Job an. Ein Worker übernimmt ihn, mit Priorität, Abbruch und Wiederanlauf.
job-schedulerPipeline mit Aktenkoffer
Tools laufen Schritt für Schritt und geben strukturierte Items weiter – Dokumente, Felder, Validierungen. Kein Schritt sieht mehr, als er braucht.
document → extract → chatKI-Dienst passend zur Zone
Ein Schritt nutzt nur Dienste, die mindestens die Datenzone seines Agenten erfüllen. Lokal bleibt lokal – technisch erzwungen.
local → dsgvo → unprotectedErgebnis + Tracking
Die Antwort erscheint live in der Unterhaltung. Steps, Tokens, Kosten und Fehler stehen pro Lauf im Tracker.
0,01 € · 3 Steps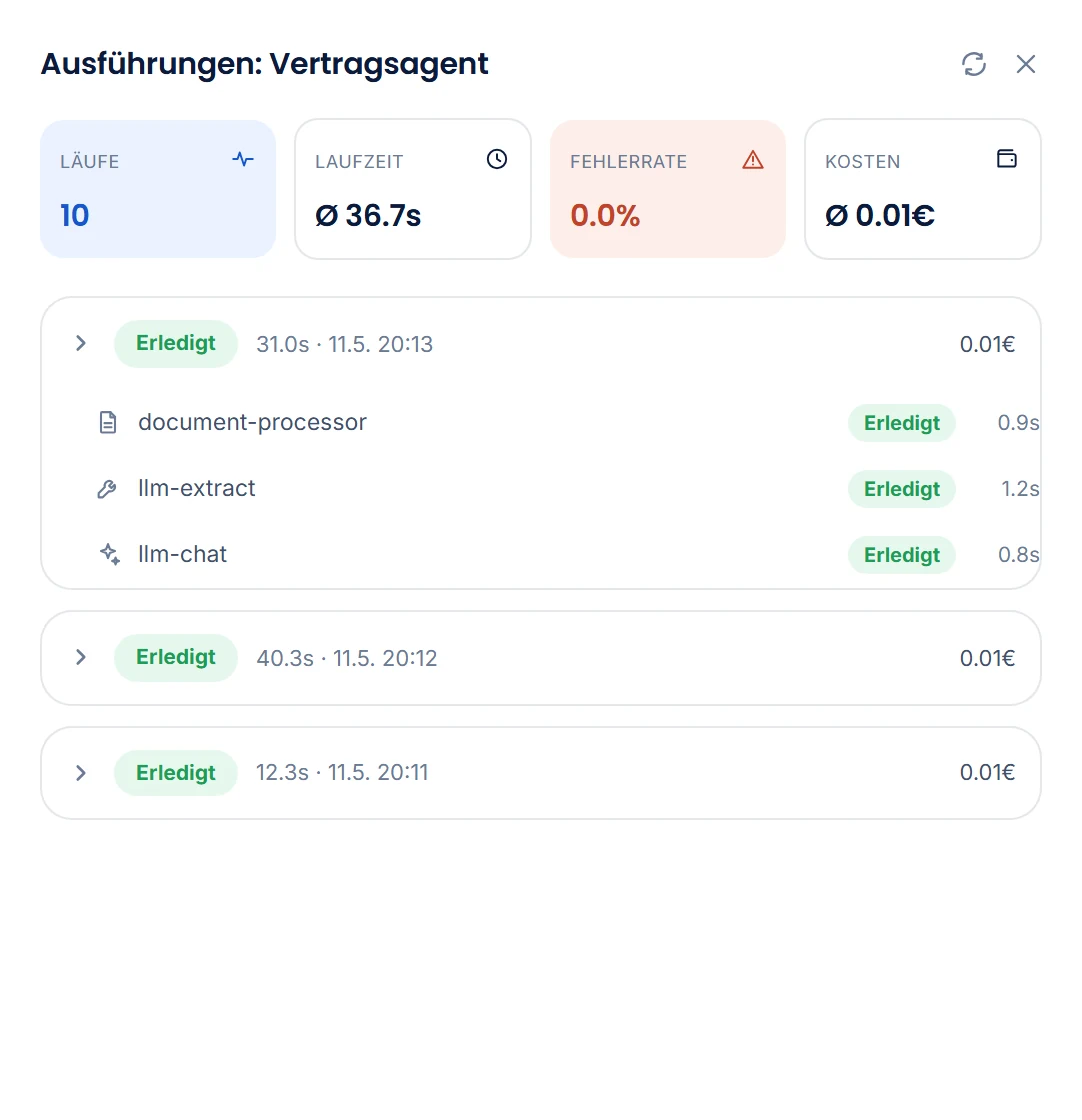
Die Bausteine
Alles, was du für KI im Betrieb brauchst – in einer Plattform.
Jeder Baustein hat eine eigene Seite mit Details. Zusammen ergeben sie das System, das Agenten sicher, nachvollziehbar und günstig laufen lässt.
Datenschutz & Datenzonen
Drei Zonen legen fest, welche Daten wohin dürfen. Agent, Tool und KI-Dienst tragen eine Zone – die Plattform prüft jede Kombination.
Zum Datenschutz →Agenten & Pipelines
Fertige Agenten für Rechnungen, Bestellungen, Mails, Support. Jeder ist eine Tool-Pipeline, die du im Client anpasst oder neu anlegst.
Zu den Agenten →Neva, die persönliche Assistentin
Ein Einstieg für alles: Neva versteht dein Anliegen, delegiert an Spezialisten und merkt sich, was dir wichtig ist – pro Person getrennt.
Mehr auf der Agenten-SeiteKnowledge & Gedächtnis
RAGFlow macht Ablagen und Dokumente durchsuchbar – mit Quellenangabe. Datasets sind an AD-Gruppen gebunden, Nevas Gedächtnis an die Person.
Zum Knowledge →Integration
API- und SQL-Tools, Dateischnittstellen, Microsoft 365, E-Mail: Agenten arbeiten direkt in deinen Systemen, nicht neben ihnen.
Zur Integration →Client
Desktop-App und Browser. Dateien per Drag & Drop, Ergebnisse als strukturierte Items, Einstellungen und Betrieb im selben Fenster.
Zum Client →Handbücher
Git-gestützte, versionierte Dokumentsammlungen mit Lese- und Schreibrechten pro Gruppe – für QM, Prozesse und persönliche Notizen, die Agenten lesen und pflegen.
Zu den Handbüchern →Automatisierung
Geplante Arbeiter finden neue Einträge (Tickets, Aufträge, Mails) und starten Agenten automatisch – ganz ohne Chat.
Zur Automatisierung →Betrieb & Sicherheit
Gebaut für IT-Teams, die nachts schlafen wollen.
Ein Docker-Stack, klare Dienste, Geheimnisse im Vault, verschlüsselte Kommunikation und ein Status-Bild, das dir sagt, was los ist – bevor jemand anruft.
Docker Compose
Core, Datenbank, Cache, Relay-Speicher, RAGFlow, Reverse-Proxy: alles als Container, Updates per Image-Tag. GPU-Variante für lokale Modelle.
Vault für Geheimnisse
Passwörter und API-Keys stehen nie in Konfigurationsdateien. Felder tragen eine Referenz, den Wert liefert HashiCorp Vault zur Laufzeit.
Verschlüsselt zwischen den Diensten
Eine interne Zertifizierungsstelle (Vault PKI) stellt die Zertifikate aus; Dienste sprechen per mTLS. Große Nutzdaten laufen verschlüsselt über den Item-Relay.
Dein Verzeichnis, deine Gruppen
Anmeldung über LDAP, Active Directory mit Kerberos-SSO oder OAuth (z. B. Entra ID). Freigaben für Agenten, Knowledge und Handbücher über AD-Gruppen.
Backup & Wiederherstellung
Konfiguration, Daten, Lizenzen und Vault-Einträge als verschlüsseltes Backup – für Migration und Notfall.
Status, Nutzung, Logs
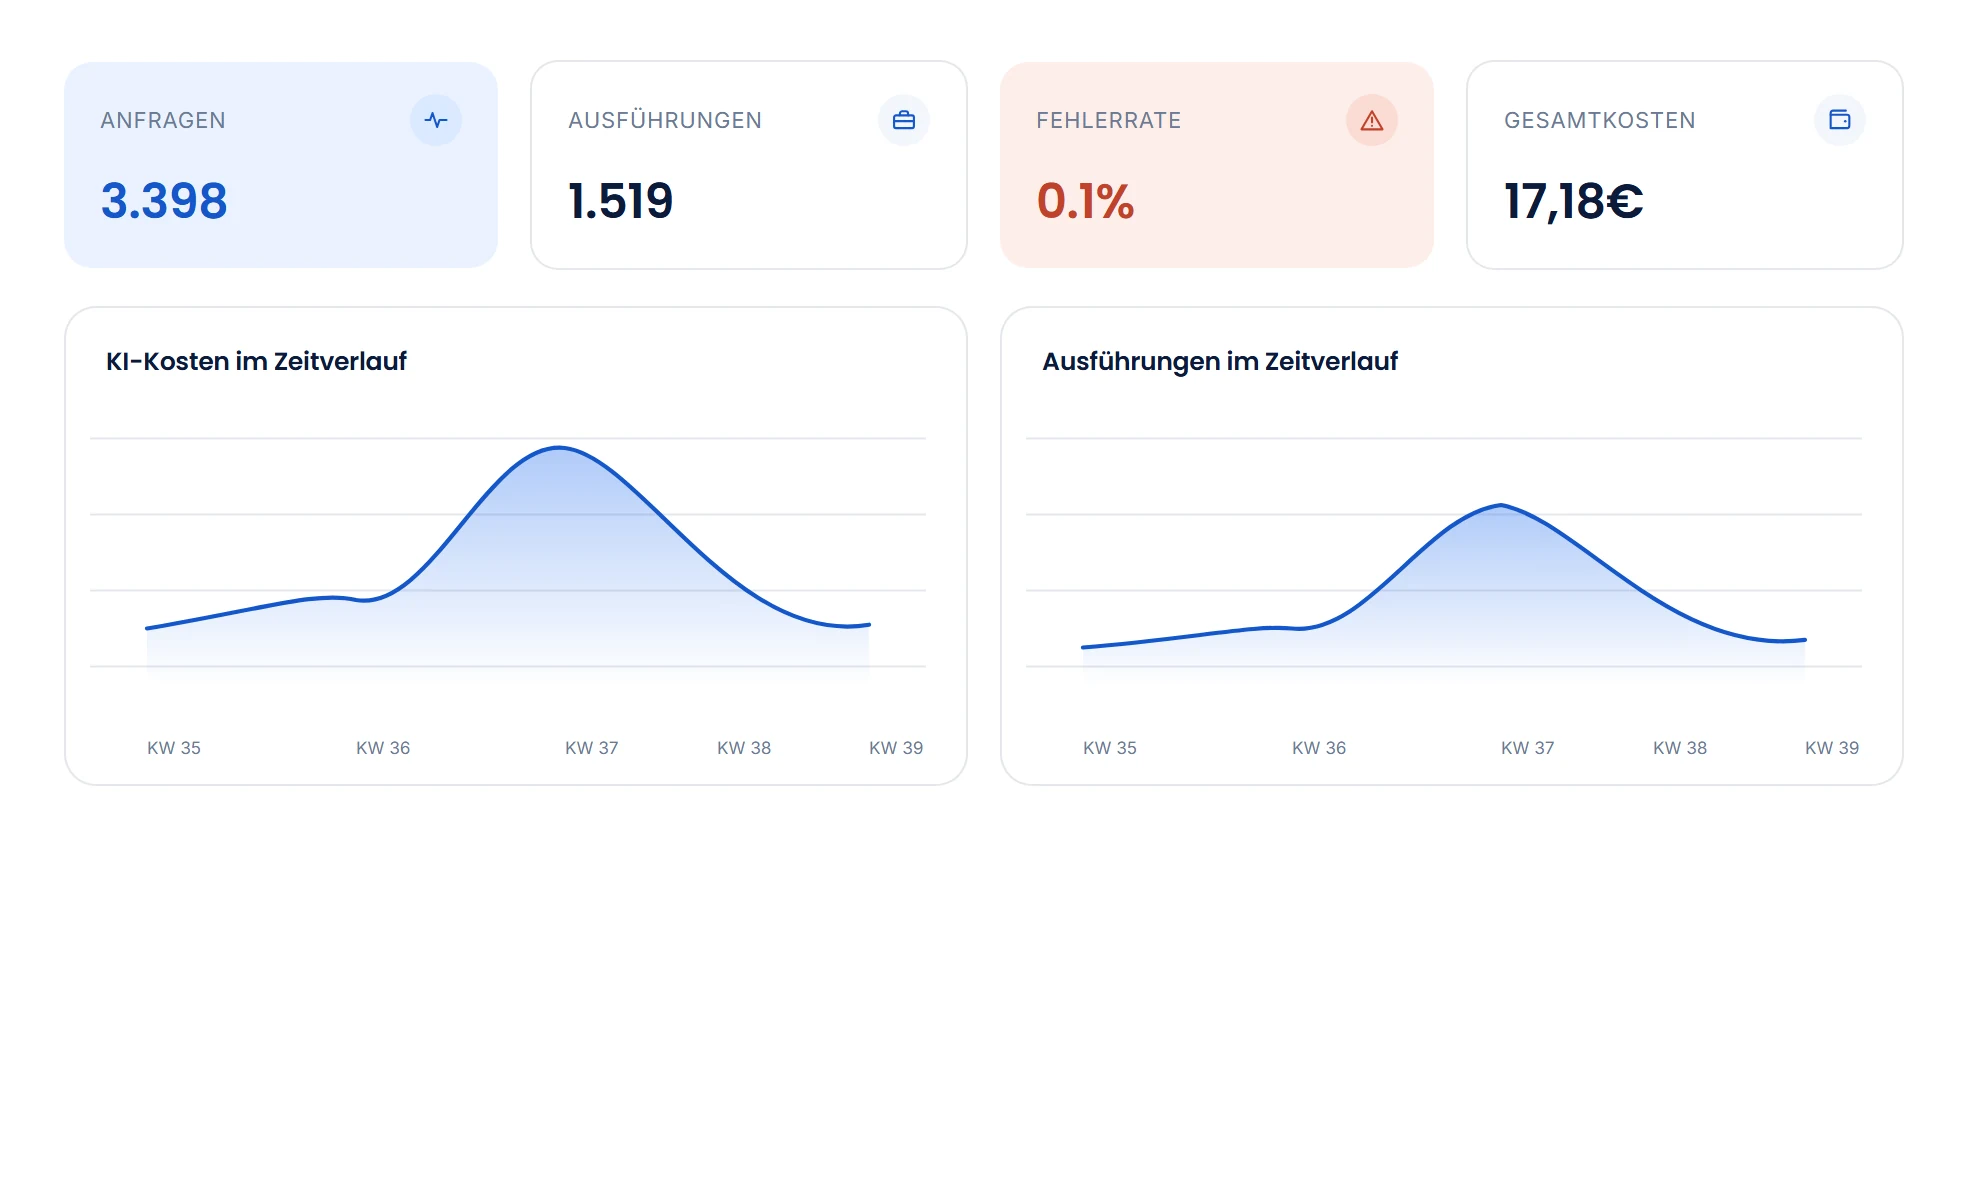
Komponenten-Gesundheit und letzte Fehler auf einen Blick; Anfragen, Tokens und Kosten im Zeitverlauf; Änderungshistorie und Audit-Logs für den Nachweis.
Kostenkontrolle
Limits pro Gruppe.
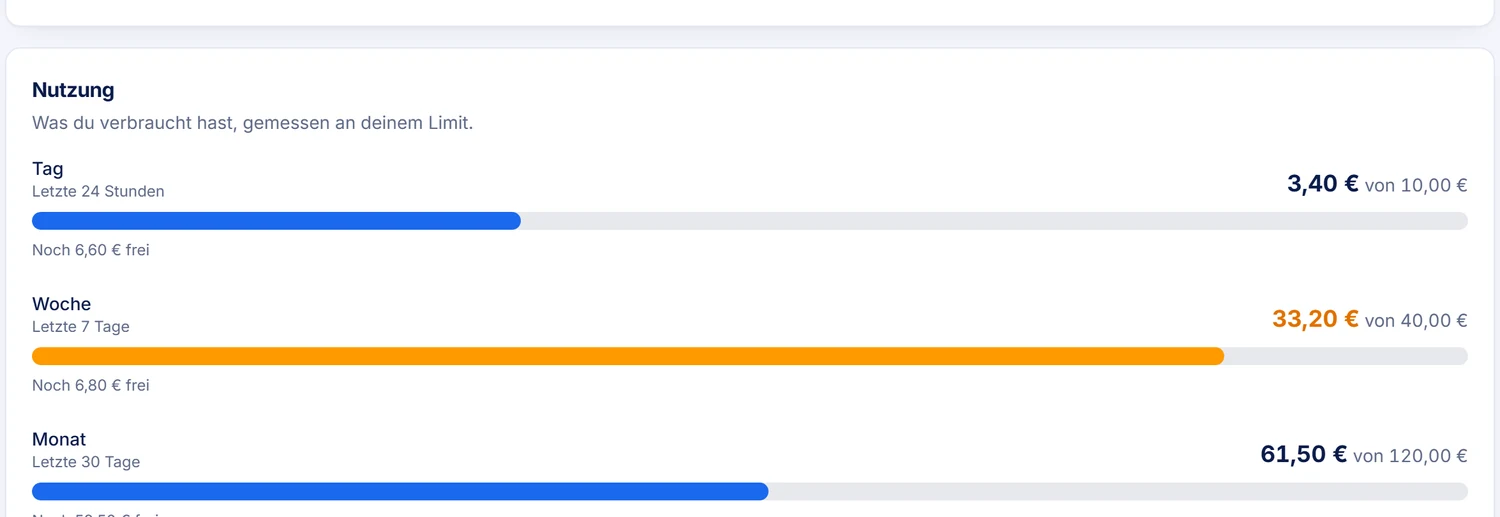
Admins setzen je Gruppe Limits in Euro für Tag, Arbeitswoche und Monat. Gehört jemand zu mehreren Gruppen, gilt je Zeitraum das niedrigste Limit. Im Client sieht jede Person ihren Verbrauch als Balken je Zeitraum; ab 80 % wird er gelb, bei Erreichen des Limits rot.
Infrastruktur
Läuft dort, wo deine Daten hingehören.
Die Plattform ist immer self-hosted – auf deinen Servern oder in deiner eigenen Cloud. Welche KI-Dienste sie nutzen darf, entscheidet die Datenzone, nicht der Anbieter.
Komplett im Haus
Nur lokalFür Umgebungen, in denen nichts das Netz verlässt: eigene GPU, lokale Modelle über Ollama, alle Dienste on-premises.
- Kein externer KI-Dienst nötig
- Air-gapped möglich
- Ideal für Verträge, Personal, Interna
Eigene Cloud
DSGVO-konformDer Stack läuft in deinem Cloud-Konto (z. B. Azure EU); freigegebene Dienste wie Azure OpenAI EU dürfen in der passenden Zone arbeiten.
- Abrechnung der Tokens direkt beim Anbieter
- Standard für Kunden- und Auftragsdaten
- Skaliert ohne eigene Hardware
Hybrid
Zonen kombiniertDer häufigste Fall: lokale Modelle für sensible Schritte, Cloud-Dienste für den Rest – pro Agent und Schritt festgelegt.
- Ein Agent, Dienste aus mehreren Zonen
- Wechsel der Dienste ohne Umbau
- Kosten und Datenschutz getrennt steuerbar
Häufige Fragen
Was IT-Leitungen zuerst fragen.
Können wir MadeForPrivacy komplett on-premises betreiben?
Ja. MadeForPrivacy läuft als Docker-Stack auf deinen eigenen Servern. Mit lokalen Modellen über Ollama und eigener GPU braucht die Plattform keinen externen KI-Dienst, auch ein Betrieb ohne Internetverbindung (air-gapped) ist möglich. Alternativ läuft der Stack in deinem eigenen Cloud-Konto; welche KI-Dienste extern sein dürfen, legen die Datenzonen fest.
Was sind Datenzonen?
Eine Datenzone legt fest, welche KI-Dienste ein Agent nutzen darf. Nur lokal: Verarbeitung ausschließlich auf deiner Infrastruktur. DSGVO-konform: nur Dienste, die dafür freigegeben sind. Ungeschützt: öffentliche Inhalte, beliebige Dienste. Jeder Schritt nutzt nur Dienste, die mindestens die Zone seines Agenten erfüllen; welche davon in Frage kommen, legst du pro Schritt fest. Passt keiner, bricht der Lauf mit einer Meldung ab. Dabei geht nur nach außen, was ein Schritt braucht: Jeder Schritt sieht nur die Daten der Eingabetypen, die du für ihn festlegst, nicht die ganze Unterhaltung. Jeder Agentenlauf, Tool-Schritt und KI-Aufruf wird mit Dienst, Tokens und Kosten protokolliert und ist im Admin-Bereich einsehbar.
Welche KI-Modelle können wir nutzen?
Lokale Modelle über Ollama oder Hugging Face, Azure OpenAI, OpenAI sowie jeder Dienst mit OpenAI-kompatibler Schnittstelle. Jeden Dienst gibst du für eine Datenzone frei und wählst ihn pro Pipeline-Schritt: einfache Schritte auf kleinen oder lokalen Modellen, anspruchsvolle dort, wo es sich lohnt.
Funktioniert die Anmeldung über unser Active Directory mit Kerberos?
Ja. Der Desktop-Client meldet dich in der Domäne per Kerberos-SSO ohne Passwortdialog an, die Gruppen kommen direkt aus dem Active Directory. Alternativ gibt es LDAP, Entra ID und andere OAuth/OIDC-Anbieter; die Anmeldung ist modular, weitere Dienste wie RADIUS sind anbindbar. Freigaben für Agenten, Knowledge und Handbücher laufen über deine AD-Gruppen.
Wie wird MadeForPrivacy lizenziert?
Pro Server 399 € im Monat inklusive Grundsupport (Updates und Ticket-Support), pro Nutzer 10 €, pro Admin 5 € Aufschlag auf die User-Lizenz, alle Preise netto zzgl. USt. Wie viele KI-Dienste du anbindest, ist nicht begrenzt; Token-Kosten externer Anbieter rechnest du direkt mit dem Anbieter ab, lokale Modelle kosten keine Tokens. Prozess-Agenten gibt es als Volumenlizenz auf Anfrage.
Wie durchsucht MadeForPrivacy unsere Dokumente?
Über RAGFlow, eine Open-Source-Knowledge-Engine, die als Container in deinem MadeForPrivacy-Stack läuft. Sie liest PDFs, Office-Dateien und Scans mit Layout- und Tabellenerkennung ein und findet Stellen per Stichwort- und Vektorsuche. Antworten aus deinem Wissen nennen ihre Quellen. Der Zugriff gilt pro Wissensquelle über Gruppen: Wer eine Quelle nicht nutzen darf, bekommt ihren Inhalt auch über die KI nicht.
Trainiert MadeForPrivacy KI-Modelle mit unseren Daten?
Nein. Firmenwissen wird nicht in ein Modell trainiert, sondern indexiert und zur Anfrage als Ausschnitt mitgegeben. Ein KI-Aufruf bekommt nur die Felder, die sein Schritt braucht. Externe KI-Dienste nutzt deine Installation als Verarbeiter; welche Verträge dahinterstehen, legst du mit dem Anbieter fest.
Wie aufwendig ist der Betrieb für unsere IT?
MadeForPrivacy ist ein Docker-Compose-Stack: Core, Datenbank, Cache, Relay-Speicher, RAGFlow und Reverse-Proxy als Container, Updates per Image-Tag. Geheimnisse liegen in HashiCorp Vault, die Dienste sprechen per mTLS, der Relay-Speicher ist verschlüsselt. Der Grundsupport im Serverpreis deckt Updates und den Ticket-Support ab.
Live-Demo
Sehen, wie das bei dir laufen würde.
In einem kurzen Termin zeigen wir die Plattform live – mit deinem Anwendungsfall, deinen Systemen und der passenden Datenzone.